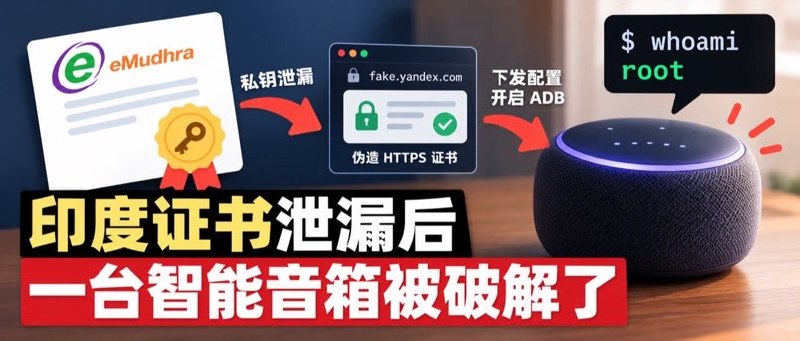
印度证书泄漏后,Yandex Station Mini 2 智能音箱被破解
开发者利用泄漏的 CA 私钥冒充 Yandex 服务器,向音箱下发配置开启网络 ADB,最终获得 Root 权限。
攻击需能劫持设备网络连接,且设备信任相关证书;能否进一步入侵还取决于设备自身功能或漏洞。
阅读原文:https://www.appinn.com/emudhra-certificate-smart-speaker-root/
💧小众软件 · 投稿
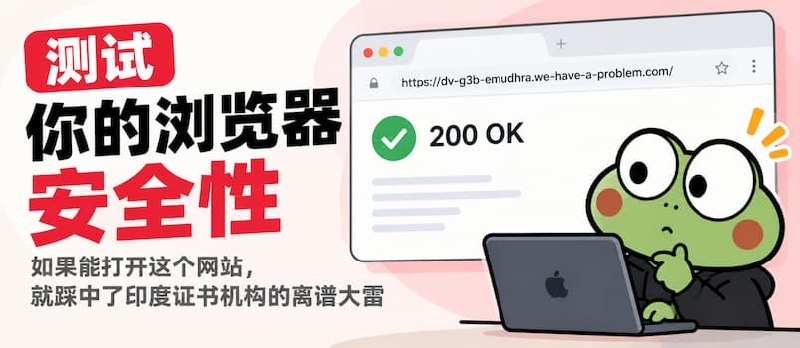
https://dv-g3b-emudhra.we-have-a-problem.com/