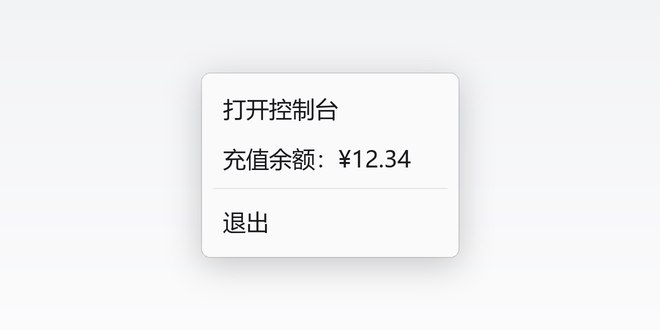
Appinn Feed|小众软件📣 #发现频道3 hours ago × 📣 #发现频道DSH Status Tray:Windows 托盘监控 DeepSeek Harness 工作状态这款工具用托盘圆点显示 DSH 是否正在工作、等待审批、空闲或未运行,并可在任务完成或需要审批时发送 Windows 通知。免费,支持 Windows 10/11;需在本机运行 DSH。Node.js 版本过旧时,待审批状态检测可能不可用。阅读原文:https://meta.appinn.net/t/95354💧小众软件 · 投稿 · 爆料3 hours ago发现频道
Appinn Feed|小众软件💧 #小众软件8 hours ago × 💧 #小众软件本周赛博领鸡蛋(11.6~11.12):《遗忘国度:放置勇士》《浮游世界》《巴别塔圣歌》Epic 本周提供三款游戏福利:《浮游世界》电脑版、《巴别塔圣歌》手机版限时领取,《遗忘国度:放置勇士》另有登录礼包。《浮游世界》可在电脑端领取,《巴别塔圣歌》可领取 Android 和 iOS 版;《遗忘国度:放置勇士》本体长期免费,礼包需登录游戏领取。阅读原文:https://www.appinn.com/eggs-261106/💧小众软件 · 投稿 · 爆料8 hours ago小众软件
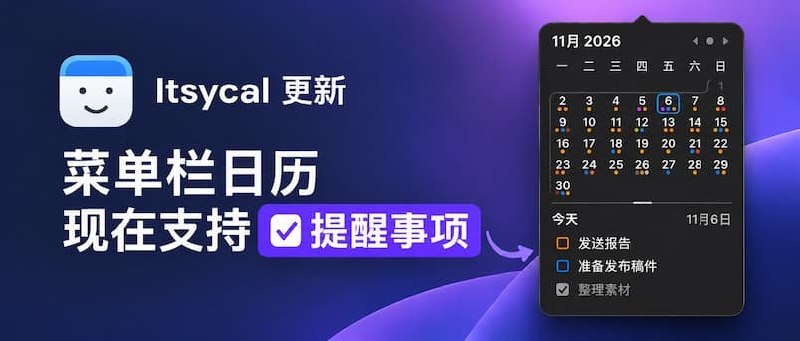
Appinn Feed|小众软件💧 #小众软件8 hours ago × 💧 #小众软件Itsycal 0.28.0:菜单栏日历新增苹果提醒事项支持Itsycal 可在 macOS 菜单栏查看日历和日程。新版本可在日历中显示提醒事项,按日期查看任务、勾选完成,也支持重复提醒和撤销。新版本要求 macOS 27 或更新系统;显示提醒事项需授权。目前不能在 Itsycal 中创建、编辑或删除任务,也不显示未设日期的任务。阅读原文:https://www.appinn.com/itsycal-reminders/💧小众软件 · 投稿 · 爆料8 hours ago小众软件
Appinn Feed|小众软件❓ #问题求助9 hours ago❓ #问题求助大家好,我是一名独立软件开发者,目前正在开发一款结合原创虚拟角色、学习系统、互动场景及社区功能的软件。https://meta.appinn.net/t/topic/95334 小众软件论坛 大家好,我是一名独立软件开发者,目前正在开发一款结合原创虚拟角色、学习系统、互动场景及社区功能的软件。 目前以 Windows 电脑端为主,未来计划逐步适配 macOS、Android、iOS,后续也可能推出网页版。 最近在考虑如何进一步提升软件的沉浸感、互动体验和整体完成度,特别是背景音乐、动态音效、角色动画以及未来上线后的用户社交系统。 由于第一次开发这类综合性应用,有一些技术和运营问题想向有经验的开发者请教。 一、关于背景音乐和音效系统(重点) 1. 如何为软件加入完整的背景音乐系统? 希望不同页面和场景可以播放不同风格的背景音乐,例如首页、学习页面、虚拟角色场景、休息场景等。 想了解: … 9 hours ago问题求助
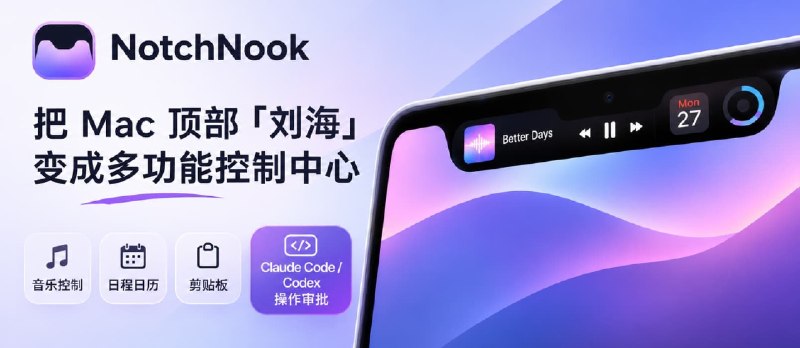
Appinn Feed|小众软件💧 #小众软件9 hours ago × 💧 #小众软件NotchNook 回归:把 Mac 刘海变成多功能控制中心NotchNook 将音乐控制、日历、待办和文件托盘等功能放到屏幕顶部,也支持无刘海 Mac;Pro 版可在刘海中审批 Claude Code 和 Codex 操作。两个版本均可免费试用 48 小时,每份许可证最多激活 2 台 Mac;Pro 比 Classic 多出多项功能,价格相差 30 元。阅读原文:https://www.appinn.com/notchnook/💧小众软件 · 投稿 · 爆料9 hours ago小众软件
Appinn Feed|小众软件❓ #问题求助9 hours ago❓ #问题求助【独立开发者求助】软件正式发布前,需要建立哪些安全防护?涉及 Windows、Mac、Android、iOS 及未来多平台运营https://meta.appinn.net/t/topic/95331 小众软件论坛 【独立开发者求助】软件正式发布前,需要建立哪些安全防护?涉及 Windows、Mac、Android、iOS 及未来多平台运营 大家好,我是一名独立软件开发者,目前正在开发一款具有原创角色、学习课程、题库、互动功能及用户数据管理的软件。 目前主要完成了电脑端的开发,后续计划逐步适配 Windows、macOS、Android、iOS,未来也可能推出网页版,并探索付费授权、会员订阅等商业化模式。 由于是第一次独立开发并准备逐步面向公众开放测试,对于软件安全、版权保护、商业化授权和长期运营方面还有很多不了解的地方,因此想向论坛里有经验的开发者请教。 希望能够在正式发布之前,尽可能建立一套可靠、合理、可持续维护的安全防护体系。 … 9 hours ago问题求助
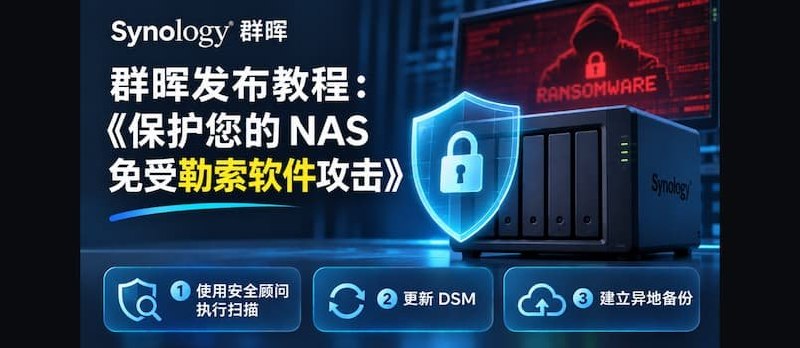
Appinn Feed|小众软件💧 #小众软件9 hours ago × 💧 #小众软件群晖发布教程:保护 NAS 免受勒索软件攻击群晖建议通过安全顾问扫描、更新 DSM 和异地备份保护 NAS。文章还指出,近期勒索病毒利用的是已于 2024 年 12 月修复的安全漏洞。群晖确认本次病毒利用已修复漏洞;建议更新 DSM 并做好异地备份。阅读原文:https://www.appinn.com/synology-nas-ransomware-protection-guide/💧小众软件 · 投稿 · 爆料9 hours ago小众软件
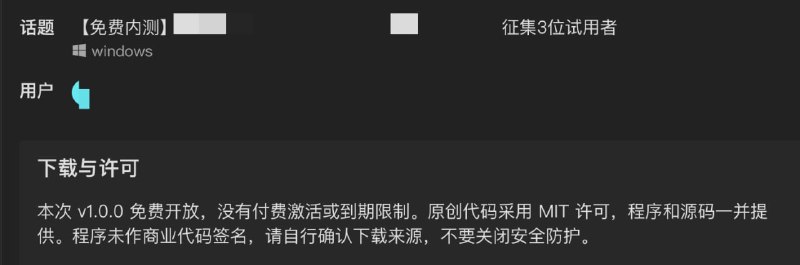
Appinn Feed|小众软件我不是很理解,你都 MIT 开源了,然后标题是免费内测?这给我一种内测完就付费的意思啊12 hours ago × 我不是很理解,你都 MIT 开源了,然后标题是免费内测?这给我一种内测完就付费的意思啊。还有征集3位试用者,这是只给三个免费名额么12 hours ago
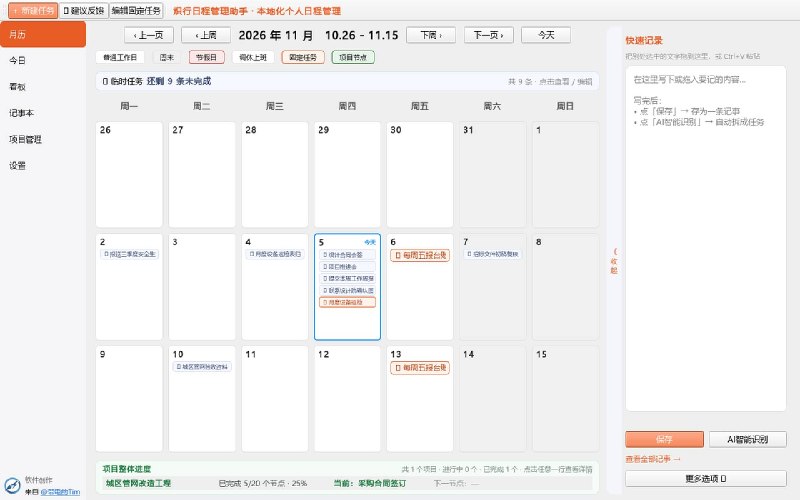
Appinn Feed|小众软件📣 #发现频道14 hours ago × 📣 #发现频道炽行日程管理助手:Windows 免安装的本地日程与待办工具为日程、循环任务和项目节点提供管理工具,包含月历、看板、到期提醒及本地文件夹关联,也可用智能识别将长文本拆成任务。免费免注册,数据保存在本机;仅检查更新和提交反馈时联网。智能识别和项目管理为扩展模块,需提交申请。阅读原文:https://meta.appinn.net/t/95307💧小众软件 · 投稿 · 爆料14 hours ago发现频道
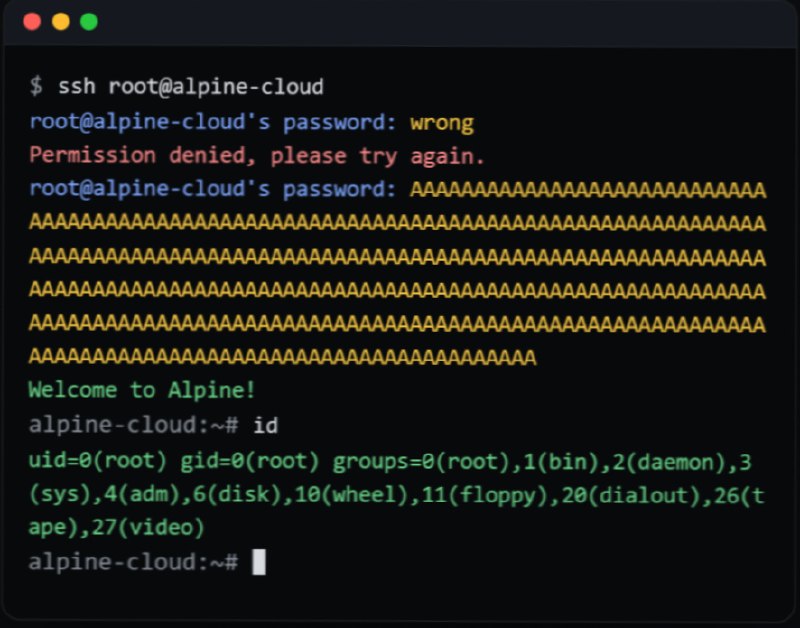
Appinn Feed|小众软件补一张图,来自 tombkeeper15 hours ago Appinn Feed|小众软件 💧 #小众软件 OpenSSH 修复十年老漏洞 CVE-2026-123158 OpenSSH 发布 10.6p2,修复 *sshole 身份验证绕过漏洞。特定条件下,攻击者可用超长密码登录无密码账户,甚至可能获得 root 权限。 主要影响使用 musl libc、未启用 PAM 且开启 SSH 密码登录的系统,如部分 Alpine Linux;Ubuntu、Debian 等常规 glibc 系统不受影响。符合条件的服务器应尽快更新。 阅读原文:https://www.appinn.com/openssh… × 补一张图,来自 tombkeeper只需要一大堆 A,即可获得 root15 hours ago
Appinn Feed|小众软件💧 #小众软件15 hours ago × 💧 #小众软件OpenSSH 修复十年老漏洞 CVE-2026-123158OpenSSH 发布 10.6p2,修复 *sshole 身份验证绕过漏洞。特定条件下,攻击者可用超长密码登录无密码账户,甚至可能获得 root 权限。主要影响使用 musl libc、未启用 PAM 且开启 SSH 密码登录的系统,如部分 Alpine Linux;Ubuntu、Debian 等常规 glibc 系统不受影响。符合条件的服务器应尽快更新。阅读原文:https://www.appinn.com/openssh-sshole-cve-2026-123158/💧小众软件 · 投稿 · 爆料15 hours ago小众软件
Appinn Feed|小众软件发现频道日报 · 2026-11-0516 hours ago发现频道日报 · 2026-11-05昨日共 5 条桌面与系统 2 条 · 其他应用 2 条 · 影音与游戏 1 条桌面与系统(2)Mythpen本地优先的开源 AI 小说创作桌面软件:把角色、世界观、章节、伏笔、时间线集中管理,让 AI 基于这些资料续写、润色和做一致性检查。TinyEditMac 上的轻量原生文本编辑器,用来阅读 Markdown、查看 JSON、修改 txt,界面简洁,还带一些实用小功能。其他应用(2)AiCast(爱投屏)手机、平板、安卓TV,局域网的AI互动屏Buddy让 Claude Code、Codex 等 AI 代理操作你的安卓手机(免 root、免电脑)影音与游戏(1)uTranslate Live看外语视频时,在画面上同时显示原文和译文字幕;哪句没听懂、哪个词不认识,在侧边栏直接问。查看当天全部条目 16 hours ago
Appinn Feed|小众软件📣 #发现频道24 hours ago📣 #发现频道X Island:在 MacBook 刘海上处理 AI 编程工具的权限请求X Island 将 Claude Code、Codex、Cursor 等工具的权限请求和运行状态显示在 MacBook 刘海上,可直接批准、拒绝或回答提问,无需切换窗口。支持 macOS 14 及以上,兼容 Intel 与 Apple Silicon;目前注册账号可领最多 3 台设备的永久激活码。安装包首次打开可能提示“已损坏”,需在终端执行命令处理。阅读原文:https://meta.appinn.net/t/95293💧小众软件 · 投稿 · 爆料24 hours ago发现频道
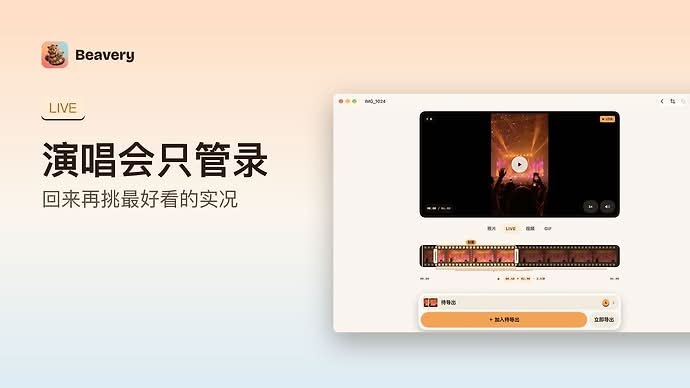
Appinn Feed|小众软件📣 #发现频道24 hours ago × 📣 #发现频道Beavery:把视频瞬间保存为实况照片、GIF 或原画质照片Beavery 可逐帧浏览视频,选取片段生成带声音的实况照片或 GIF,也能将单帧存为原画质照片。支持 iOS、iPadOS 和 macOS;免费下载,逐个导出不限量,批量导出和动态锁屏壁纸需 Pro。处理在设备上完成,无需注册账号。阅读原文:https://meta.appinn.net/t/95292💧小众软件 · 投稿 · 爆料24 hours ago发现频道
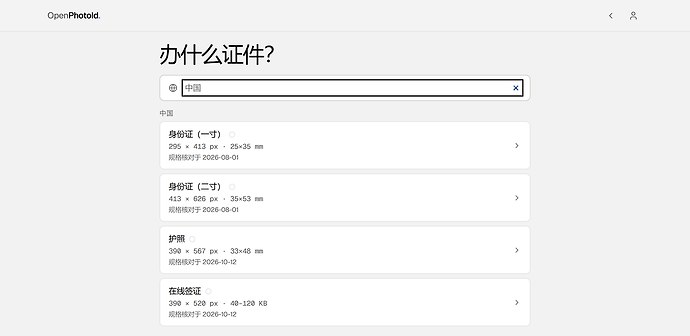
Appinn Feed|小众软件📣 #发现频道24 hours ago × 📣 #发现频道OpenPhotoId:在浏览器里制作证件照,支持裁剪、换底与排版打印这款在线工具可按证件规格调整照片、检查尺寸与人脸位置,并导出电子版或冲印排版,也支持批量处理。免费使用,无需注册;照片在浏览器内处理,不上传。建议使用电脑浏览器;自动检查无法判断表情、眼镜反光,最终要求以办证机关为准。阅读原文:https://meta.appinn.net/t/95294💧小众软件 · 投稿 · 爆料24 hours ago发现频道
Appinn Feed|小众软件📣 #发现频道1 day ago × 📣 #发现频道YzwPDFView大雁PDF查看小工具:不到 100K 的单 exe PDF 查看工具这款 Windows 小工具用于快速查看 PDF,体积不到 100K,以单个 exe 文件提供。免费,支持 Windows;资料未说明具体系统版本要求。阅读原文:https://meta.appinn.net/t/95290💧小众软件 · 投稿 · 爆料1 day ago发现频道
Appinn Feed|小众软件💧 #小众软件1 day ago × 💧 #小众软件OpenAI AI 模型 10 天发现 948 个 Linux 内核本地提权漏洞OpenAI 称,尚未公开发布的网络安全模型扫描约 280 万行 Linux 内核代码,发现并验证了 948 个独立本地提权漏洞,还生成了候选补丁。这类漏洞通常需要攻击者先能在目标系统执行代码,才能尝试从普通用户权限提升至 root;部分问题已修复或进入公开讨论。阅读原文:https://www.appinn.com/openai-linux-kernel-948-privilege-escalation-vulnerabilities/💧小众软件 · 投稿 · 爆料1 day ago小众软件
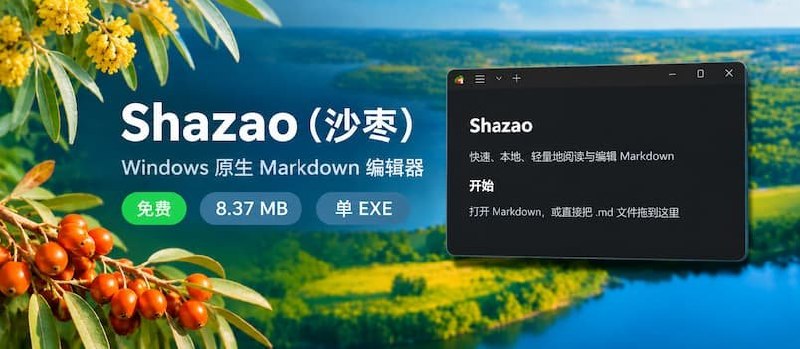
Appinn Feed|小众软件💧 #小众软件1 day ago × 💧 #小众软件Shazao(沙枣):8.37MB 单 EXE 的 Windows Markdown 编辑器这款所见即所得编辑器可切换源码模式,支持 Mermaid 图表、富文本粘贴、多格式导出、多标签编辑及文档历史恢复。免费,面向 Windows;但尚未开源。文章称程序为单 EXE,大小约 8.37MB。阅读原文:https://www.appinn.com/shazao-markdown/💧小众软件 · 投稿 · 爆料1 day ago小众软件
Appinn Feed|小众软件今天看到一个对 PHP 编程语言的描述(评价):1 day ago今天看到一个对 PHP 编程语言的描述(评价):PHP,最初是“个人主页”(personal home page)的缩写,是一种创建于1994年的编程语言,主要用于维护一些老旧网站。1 day ago