
OpenSSH 修复十年老漏洞 CVE-2026-123158
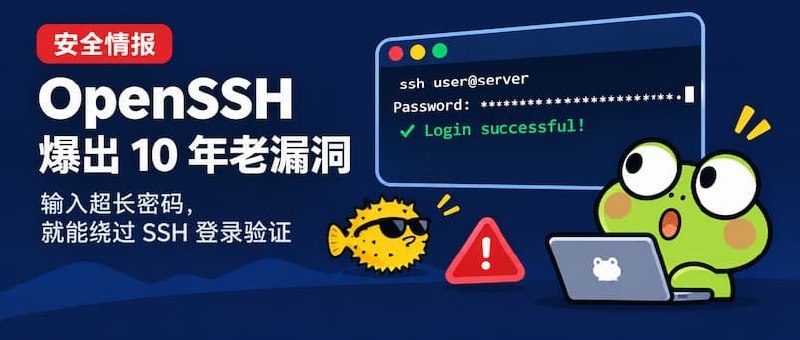
OpenSSH 发布 10.6p2,修复 *sshole 身份验证绕过漏洞。特定条件下,攻击者可用超长密码登录无密码账户,甚至可能获得 root 权限。
主要影响使用 musl libc、未启用 PAM 且开启 SSH 密码登录的系统,如部分 Alpine Linux;Ubuntu、Debian 等常规 glibc 系统不受影响。符合条件的服务器应尽快更新。
阅读原文:https://www.appinn.com/openssh-sshole-cve-2026-123158/
💧小众软件 · 投稿 · 爆料
